Introducción
SignalR en .NET es una biblioteca de ASP.NET Core para comunicación en tiempo real entre servidor y clientes. Negocia un transporte compatible y ofrece una API de alto nivel para llamadas entre navegador y servidor, envío de eventos, grupos y streaming. Yo lo elegiría cuando la interfaz necesita recibir actualizaciones con baja latencia o enviar comandos interactivos sin convertir cada cambio en una nueva consulta periódica. SignalR simplifica el canal; no ofrece almacenamiento durable, autorización de dominio lista ni garantía de entrega exactamente una vez.
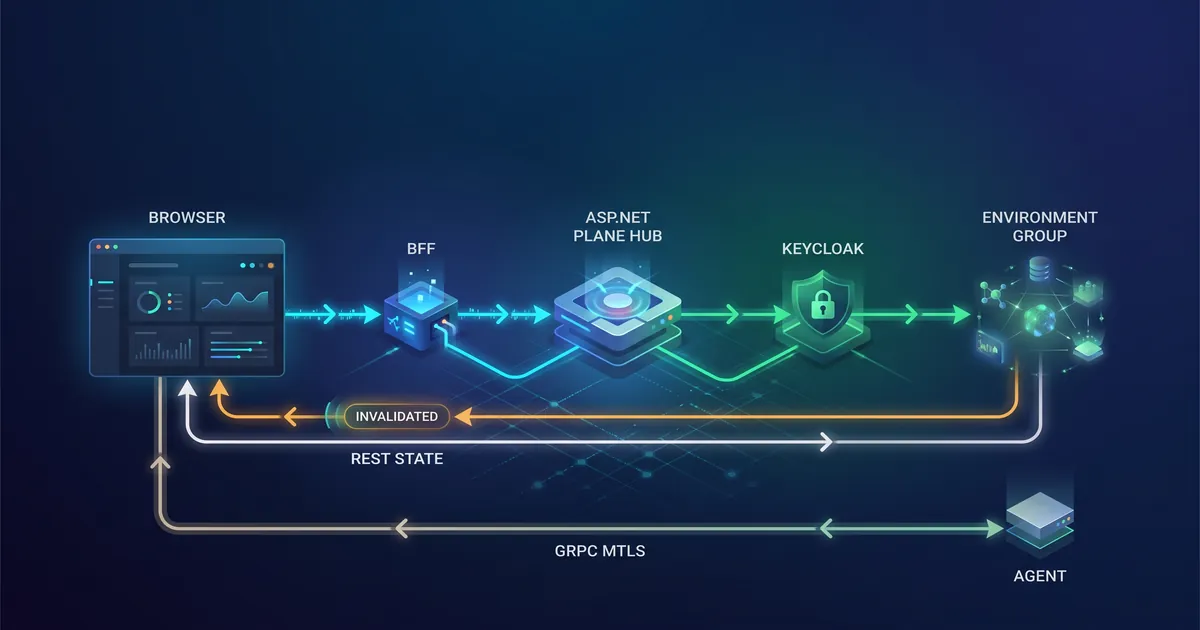
Esa diferencia cambia el diseño: las conexiones caen, los eventos pueden perderse y un usuario autenticado puede no tener acceso al entorno solicitado. En Dokpod, el navegador recibe una invalidación pequeña, consulta el estado por la API REST y solo entra al grupo después de que el Hub verifica la autorización. El BFF mantiene los tokens fuera del navegador; en el artículo sobre BFF y seguridad en SPAs, detallo ese patrón.
Este es el tercer artículo de la serie APIs y Comunicación en .NET. La parte sobre gRPC en .NET 10 explica el canal bidireccional protegido por mTLS entre la API y los agentes. La comparación Tiempo real en Angular y .NET profundiza en WebSockets, SSE, SignalR y Long Polling. Aquí el foco es otro: ciclo de vida del Hub, llamadas, autorización, grupos, recuperación de suscripciones y decisiones operativas.
ℹ️ Información: el repositorio público de Dokpod no tenía release ni tag estable en el momento de la referencia. Los enlaces de código de este artículo apuntan a
main, que es mutable; los archivos pueden cambiar después de esta revisión.
Requisitos previos
Los ejemplos usan ASP.NET Core/.NET 10 y Angular; basta con conocimientos básicos de C#, HTTP y autenticación web. Los fragmentos de Dokpod son ilustrativos, no un sample independiente.
Conviene distinguir cuatro términos. Un Hub es la abstracción que expone métodos del servidor y envía eventos a los clientes. Una conexión lógica es la sesión que SignalR administra, incluso cuando cambia el transporte subyacente. Un grupo es una asociación efímera de conexiones para envío dirigido. Una invalidación es una señal para que el cliente vuelva a consultar una fuente de estado, no una copia de ese estado.
Qué abstrae SignalR y qué sigue siendo protocolo
SignalR organiza mensajes sobre una conexión administrada por la biblioteca. El cliente llama métodos del Hub con invoke (y puede esperar un resultado) o send (sin esperar el resultado de la aplicación). El Hub envía eventos al llamador, a grupos o a todos los clientes. Los argumentos se serializan por el protocolo del Hub: JSON es el predeterminado y MessagePack es una alternativa binaria.
Esta API no es el propio WebSocket. SignalR negocia un transporte y usa el protocolo del Hub sobre él: WebSockets es el preferido cuando está disponible; Server-Sent Events (SSE) y Long Polling son alternativas. El fallback depende del soporte y la configuración del cliente, el servidor y los intermediarios. No hace que todo transporte exista en cualquier entorno ni convierte un transporte unidireccional en dúplex.
Transporte y formato son capas distintas: JSON o MessagePack pueden usar cualquier transporte compatible de SignalR. WebSockets puros son una opción cuando la aplicación necesita controlar el protocolo, pero entonces asume los detalles de framing, reconexión y enrutamiento. El Hub tampoco es una sesión de dominio de larga duración: sus instancias atienden invocaciones, y el estado persistente debe vivir en servicios o almacenamiento. Para enviar mensajes fuera de una invocación, usa IHubContext<T>.
La negociación automática es una conveniencia de compatibilidad, no una medición de rendimiento; valida el transporte real por cliente y entorno.
Del registro del Hub a la autorización por entorno
En ASP.NET Core, AddSignalR registra la infraestructura y MapHub expone el endpoint. El Hub de Dokpod en /hubs/control-plane tiene [Authorize], igual que la ruta. Eso bloquea conexiones anónimas, pero la autenticación no autoriza el acceso a todos los entornos.
JoinEnvironmentAsync valida el identificador, toma el sub y el access token recibido del BFF desde el contexto autenticado, y pide a Keycloak una decisión sobre urn:dokpod:environment:{id} con el scope environment:read. Solo una decisión permitida lleva a Groups.AddToGroupAsync; una denegación, indisponibilidad o resultado indeterminado no conceden acceso.
El grupo tiene un nombre determinista, como environment-{guid}, pero ese nombre no es una credencial. La autorización ocurre en la API antes de la asociación; el identificador recibido no permite que el cliente elija cualquier grupo. Las operaciones asíncronas reciben ConnectionAborted para cancelar el trabajo cuando la conexión termina.
| |
📂 Código Fuente: ControlPlaneHub.cs y ApiHost.cs. Los mensajes de excepción del Hub se mantienen en portugués, como en el proyecto original.
El Hub es adecuado para validaciones ligadas al llamador y para coordinar este flujo corto. Las reglas más grandes quedan en servicios de aplicación, de modo que autorización, auditoría, límites y efectos de dominio no dependan de una conexión específica. Si varias invocaciones corren en paralelo, la implementación no debe asumir que las llamadas de una misma conexión serán serializadas en todos los escenarios; el estado compartido necesita sincronización y un dueño explícito.
Cliente Angular a través del BFF, sin token en el navegador
El navegador usa una URL del mismo origen. HubConnectionBuilder registra handlers, habilita la reconexión y envía la cookie de sesión; antes, el servicio obtiene del BFF un token antiforgery para X-Dokpod-Antiforgery. La cookie es HttpOnly: Angular no lee ni reenvía el Bearer de la API.
El BFF autentica la sesión y agrega el token obtenido del ticket server-side solo en el tramo BFF → API. En el WebSocket downstream, el Bearer va en Authorization, nunca de vuelta al navegador. El BFF protege el POST de negociación contra CSRF y valida Origin; la API sigue autorizando cada entorno.
invoke espera la conclusión de la invocación y rechaza la promesa en caso de fallo. send no confirma que la regla de negocio haya terminado. Registra los handlers antes de start para no perder eventos recibidos justo después de conectar.
| |
📂 Código Fuente: console-realtime.service.ts y BffHost.cs.
El fragmento omite la limpieza y el manejo de estado. En el servicio real, un fallo de start() se trata como error inicial; withAutomaticReconnect() cubre una conexión ya establecida que se cayó. La interfaz debe distinguir esos casos, sin inferir conectividad por la mera existencia del servicio.
Grupos e invalidaciones: aviso rápido, lectura durable
Después de la autorización, el cliente entra al grupo del entorno. Cuando una proyección cambia, SignalRControlPlaneNotifier usa IHubContext<ControlPlaneHub> para enviar invalidated; el publicador no instancia un Hub ni depende de una llamada del navegador.
El payload contiene solo el identificador del entorno y el tipo de recurso, como inventory, events o alerts. El notifier agrega emisiones por entorno y tipo, inicialmente a una por segundo. La pantalla consulta entonces el endpoint REST, que autoriza de nuevo y devuelve la representación actual. SignalR reduce la latencia sin duplicar la fuente de verdad.
| |
📂 Código Fuente: SignalRControlPlaneNotifier.cs y AgentControlService.cs.
Un grupo no es una cola, un historial ni una suscripción durable. Su membresía puede desaparecer con una desconexión o un reinicio. No envíes snapshots grandes ni interpretes la ausencia de aviso como prueba de que nada cambió; al volver, busca el estado actual por la API.
El retorno de SendAsync tampoco confirma que el navegador haya recibido o procesado la invalidación. Si varios cambios se agregan, la lectura REST todavía necesita converger a la representación más reciente.
Autenticación, autorización y fronteras de confianza
[Authorize] protege la entrada, pero no la autorización de cada recurso. El principal queda asociado a la conexión, y los cambios de roles o claims no se revalidan automáticamente en cada invocación. Dokpod consulta a Keycloak al entrar al grupo y reevalúa permisos en algunos flujos largos y sensibles.
El navegador usa una cookie del mismo origen a través del BFF, que agrega el Bearer solo del lado del servidor. En una conexión directa autenticada con bearer token, las APIs de WebSocket y SSE del navegador no permiten definir Authorization libremente; el cliente puede poner access_token en la query string. HTTPS protege el tráfico, pero las URLs pueden aparecer en logs. Si esa opción es inevitable, restríngela a la ruta del Hub y elimina la query de los logs. El relay de Dokpod evita exponer el token al navegador o en la URL downstream.
Las cookies también crean riesgo de CSRF. El BFF valida Origin, restringe orígenes y exige antiforgery en el POST de negociación. CORS controla llamadas cross-origin del navegador, pero no autentica usuarios ni autoriza entornos; el mismo origen tampoco elimina la validación de Origin para una conexión basada en cookie.
Los grupos no son fronteras de seguridad: el servidor deriva el recurso y el scope del principal y falla cerrado cuando Keycloak niega o no puede decidir. Limita mensajes, duración y concurrencia, usa TLS y evita registrar tokens, logs o contenido de terminal.
⚠️ Atención: el cliente JavaScript puede enviar bearer tokens en la query string para WebSockets/SSE por limitaciones de las APIs del navegador. El relay del BFF de Dokpod autentica el navegador por cookie y agrega el Bearer solo en el tramo server-side hacia la API.
Reconexión, streams y eventos que pueden perderse
El cliente JavaScript no se reconecta por defecto. withAutomaticReconnect() usa esperas de 0, 2, 10 y 30 segundos; después de cuatro fallos, se detiene y llama a onclose. La política no cubre fallos del start() inicial, que necesitan una estrategia propia. onreconnecting, onreconnected y onclose representan estados distintos.
Tras la reconexión, el servidor ve una nueva conexión. ConsoleRealtimeService guarda los entornos observados y vuelve a llamar a JoinEnvironmentAsync. Actualizar solo el indicador a “conectado” deja la interfaz sin invalidaciones si el cliente no restaura su membresía en los grupos.
| |
📂 Código Fuente: console-realtime.service.ts.
La reconexión no recupera mensajes emitidos durante la caída. Para el inventario, haz un refresh REST después de reconectar y usa SignalR para los cambios posteriores. Historial, replay o acknowledgement requieren una secuencia durable y una reanudación explícita; no son garantías del Hub.
Esta estrategia funciona mejor cuando la consulta es idempotente y devuelve una visión consistente del recurso, en lugar de depender de reaplicar cada notificación perdida.
El Hub también ofrece streams de larga duración. StreamContainerLogs autoriza container:logs, dura como máximo 15 minutos, propaga la cancelación y reevalúa el acceso cada 60 segundos. OpenTerminal recibe y devuelve streams, exige WebSocket y aplica límites propios. Estas funcionalidades transportan contenido bajo demanda y no deben heredar las garantías de una invalidación.
Escala y operación sin prometer lo que aún no existe
Una conexión SignalR consume socket, memoria y tráfico de keep-alive. Dokpod define KeepAliveInterval en 15 segundos y ClientTimeoutInterval en 30, la proporción recomendada por la documentación de ASP.NET Core. Son valores del proyecto: ajústalos después de medir el proxy, la latencia y el costo por conexión.
El proxy necesita reenviar el upgrade de WebSocket, evitar buffering que retrase SSE y alinear los timeouts con los pings. En Dokpod, el navegador pasa por nginx y el BFF; una prueba directa contra Kestrel no valida ese borde.
Con varios procesos, las requests de una conexión normalmente exigen afinidad. Hay excepciones documentadas, como una sola instancia, Azure SignalR Service y solo WebSockets con la negociación omitida. Un backplane Redis reenvía mensajes entre servidores, pero en general no elimina la afinidad ni define la propiedad de las sesiones de agente o el enrutamiento de comandos.
Azure SignalR Service y Redis son opciones con topologías, costos y dependencias distintos; Dokpod no usa ninguno de los dos. El plan comienza con una única instancia de la API. La escala horizontal exige una decisión sobre propiedad, fencing y enrutamiento durable de comandos, basada en métricas y un ADR.
Observa conexiones actuales y cerradas, timeouts, fallos de autorización y la latencia hasta el refresh. ASP.NET Core ofrece logs y métricas de conexiones. Aumenta la verbosidad solo durante el diagnóstico: logs, HAR y trazas pueden contener payloads sensibles.
Ejemplo Práctico: navegador, BFF, Keycloak e invalidación
El flujo de abajo usa la consola de Dokpod: SignalR no sustituye a REST ni es el canal de los agentes.
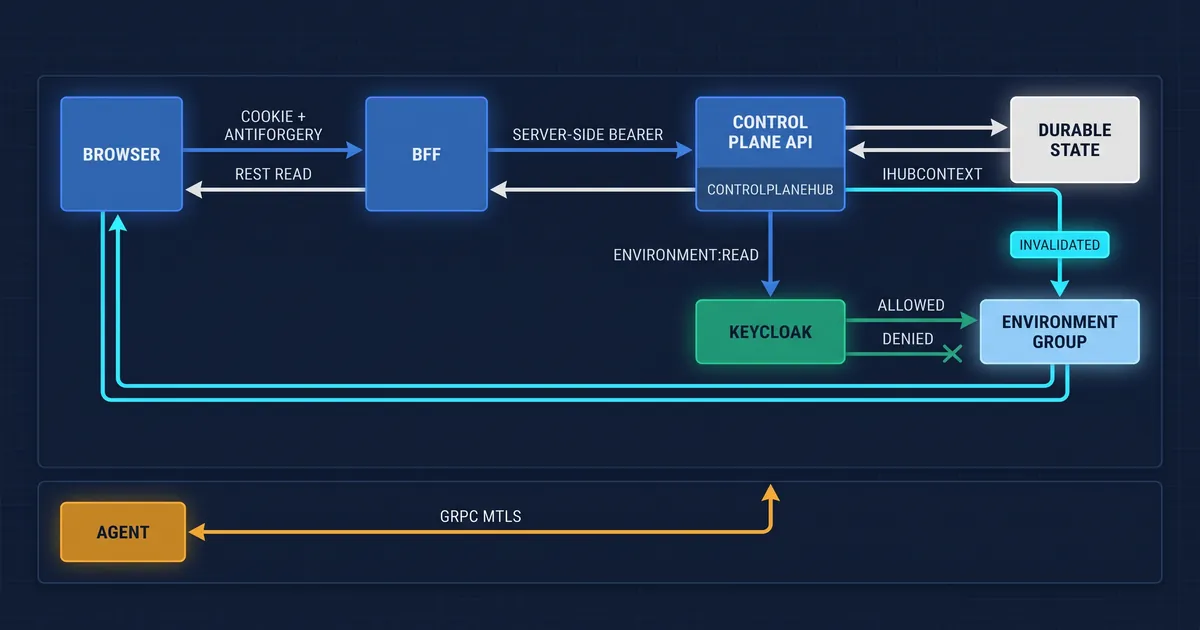
- Angular registra handlers, pide antiforgery al BFF y se conecta por
/hubs/control-planecon la cookie de sesión. - El BFF valida la sesión y el origen y agrega el Bearer del lado del servidor en el tramo hacia la API.
JoinEnvironmentAsyncvalida el GUID y consulta a Keycloak porenvironment:readsobre ese recurso.- Solo una decisión permitida agrega la conexión al grupo determinista del entorno.
- La API emite
invalidated; Angular consulta REST para obtener el estado actual. - Tras reconectar, el cliente vuelve a entrar a los entornos y actualiza el estado vía REST; los avisos del intervalo pueden haberse perdido.
| |
📂 Código Fuente: ApiHost.cs. La API actual también configura la autenticación JWT y una política que exige un usuario autenticado.
ConsoleRealtimeService es el cliente Angular y SignalRControlPlaneNotifier publica fuera del Hub. Los servicios notifican cambios de inventario, eventos y hosts; la lectura posterior sigue usando una ruta HTTP autorizada. Los agentes permanecen en el canal gRPC/mTLS.
El informe de readiness del 25/09 registra una conexión de navegador autorizada y una denegación para el entorno sin acceso; las pruebas también cubren rutas protegidas, grupo estable e identificador inválido. Eso valida un recorte, no carga ni release: el veredicto general sigue siendo NO-GO, con gates de operación y distribución pendientes. docs/bff.md conserva un estado histórico del 13/09, anterior a la autorización horizontal; consideré el código y la evaluación más reciente sin modificar ese registro.
SignalR, gRPC, SSE y WebSockets: elige por flujo
Usa SignalR cuando la aplicación ASP.NET Core se beneficie de Hub, grupos y clientes soportados. Para eventos unidireccionales, SSE puede ser más pequeño; para controlar un canal dúplex, WebSockets puros; para servicios con contrato explícito y streaming, gRPC.
En todos los casos, evalúa autenticación, observabilidad, semántica de fallos e infraestructura junto con la forma del tráfico.
| Tecnología | Consumidor común | Flujo | Qué ofrece | Principal trade-off |
|---|---|---|---|---|
| SignalR | Navegador y clientes ASP.NET | Mensajes y streams en ambas direcciones | Hub, grupos, negociación de transporte e integración con .NET | Conexiones persistentes, autorización y estrategia de scale-out |
| SSE | Navegador | Servidor → cliente | Stream HTTP unidireccional simple | El cliente envía comandos por otro canal; el proxy no debe hacer buffering del stream |
| WebSockets | Navegador o servicio | Dúplex | Canal persistente de bajo nivel | La aplicación administra framing, eventos, reconexión y enrutamiento |
| gRPC | Servicios y agentes | Unario o streaming | Contratos Protobuf, clientes generados y HTTP/2 | La integración con el navegador y la infraestructura tienen requisitos propios |
En Dokpod, REST/OpenAPI atiende las consultas, SignalR entrega invalidaciones al navegador y gRPC/mTLS conecta la API a los agentes. La comparación de tiempo real y la guía de gRPC en .NET 10 detallan esas elecciones.
Consejos y Buenas Prácticas
No guardes estado de dominio en la instancia del Hub. Trata el Hub como una frontera de invocación y delega las reglas a servicios de aplicación. Para el estado que debe sobrevivir a una desconexión, persístelo o reconstrúyelo mediante una API durable.
Autoriza antes de agregar la conexión a un grupo. Deriva el recurso y el scope en el servidor, a partir del principal autenticado, y no confíes en un nombre de grupo enviado por el cliente. Reevalúa los permisos en flujos largos cuando la política exija revocación durante la sesión.
Trata
start()por separado de la reconexión automática. Configura el manejo de fallos de la primera conexión y presenta los estadosconnecting,connected,reconnectingydisconnected. La política predeterminada dewithAutomaticReconnect()tiene intentos finitos; no significa reconectar para siempre.Restaura suscripciones y estado tras reconectar. Vuelve a entrar a los grupos, porque la nueva conexión no hereda toda la membresía anterior. Haz también una consulta REST para obtener el estado actual, que puede haber cambiado mientras el cliente estaba desconectado.
Envía invalidaciones pequeñas, no snapshots grandes. El navegador puede actualizar la proyección consultando el recurso autorizado. Para historial, replay o consumo confirmado, usa un mecanismo durable con cursor y semántica explícita.
Mantén el origen y el borde restringidos. Prefiere el mismo origen a través del BFF cuando haya tokens server-side, valida Origin en conexiones basadas en cookie y no abras CORS con credenciales a cualquier origen. Configura nginx/el balanceador para el transporte realmente habilitado.
Mide las conexiones antes de agregar infraestructura. Observa conexiones activas, duración, timeouts, reconexiones, límites y tráfico por cliente. Afinidad, backplane o servicio gestionado resuelven problemas distintos; elige después de conocer la topología y la carga.
Conclusión
SignalR ofrece una API productiva para comunicación en tiempo real en ASP.NET Core, pero sus abstracciones no eliminan decisiones de seguridad y operación. Un Hub organiza llamadas; un grupo dirige mensajes; una conexión puede caer; y una notificación no se convierte en estado persistente. Cuando la aplicación necesita recuperar información confiable, la consulta debe volver a una fuente durable.
El flujo de Dokpod demuestra esta separación: el navegador se conecta a través del BFF, la API autoriza cada entorno con Keycloak y envía una invalidación, y Angular consulta REST. La reconexión restaura las suscripciones; gRPC/mTLS sigue siendo el canal de los agentes.
Yo adoptaría SignalR cuando la baja latencia, la comunicación bidireccional o la integración con Hubs compensen el costo de las conexiones persistentes. Para un stream unidireccional, compararía SSE; para servicios controlados, gRPC. La serie recorre REST, GraphQL, gRPC y SignalR según la necesidad.
Antes de tratar este canal como infraestructura crítica, probaría el recorrido por el borde real: autorización permitida y denegada, reinicio de la API, pérdida de conexión, reingreso y reconciliación por la consulta REST. El resultado necesita medirse bajo la carga esperada, no inferirse de una prueba local del Hub.
Resumen Objetivo
- ASP.NET Core SignalR — biblioteca de tiempo real con Hubs y negociación entre WebSockets, SSE y Long Polling compatibles.
- Hub de SignalR — expone métodos y eventos; su instancia no debe guardar estado de dominio durable.
- Grupos de SignalR — dirigen mensajes, pero no son almacenamiento, cola durable ni autorización.
- Reconexión JavaScript —
withAutomaticReconnect()reintenta en 0, 2, 10 y 30 segundos; los fallos destart()exigen manejo aparte. - Autorización por entorno —
JoinEnvironmentAsyncconsulta a Keycloak porenvironment:readantes de asociar la conexión. - Notificaciones de Dokpod —
invalidatedlleva al navegador a la API REST, fuente del estado durable. - Escala de SignalR — varias instancias exigen afinidad o un scale-out compatible; Redis y Azure SignalR tienen requisitos distintos.
- Readiness de Dokpod — la validación SignalR permitida/denegada no cambia el veredicto general de release: NO-GO.
Lee También
- gRPC desmitificado: qué es y cuándo usarlo en .NET 10 — parte 1 de la serie y canal entre la API y los agentes.
- BFF Backend For Frontend: Seguridad en SPAs — cookies HttpOnly, antiforgery y protección de tokens en el navegador.
- Tiempo real en Angular y .NET: WebSockets, SSE y SignalR — comparación detallada de los transportes.
- Arquitectura de eventos sin caos en C#: guía práctica — eventos, consistencia y procesamiento más allá del transporte.
- Diseño de API REST: Verbos HTTP y Parameter Binding — APIs consultadas después de una invalidación.
Referencias
- Visión general de ASP.NET Core SignalR — conceptos, transportes y protocolo del Hub.
- Hubs en ASP.NET Core SignalR — ciclo de vida, llamadas y uso de
IHubContext. - Cliente JavaScript de SignalR — conexión, invocación, eventos y reconexión.
- Autenticación y autorización en SignalR — cookies, bearer tokens,
[Authorize]y autorización por método. - Grupos en SignalR — membresía, enrutamiento y límites de seguridad de los grupos.
- Escala y hosting de SignalR — afinidad, backplane Redis, Azure SignalR Service y proxy nginx.
- Configuración de SignalR — timeouts, keep-alive, límites y protocolos de serialización.
- Diagnóstico de SignalR — logs, métricas, tracing y riesgos de capturar payloads.
- Repositorio público de Dokpod — código consultado en la rama
main, sin release ni tag estable identificado.
Al comentar, aceptas nuestra Política de Privacidad, Términos de Uso, Política de Eliminación de Datos.