Introducción
Los ataques DDoS (Distributed Denial of Service) pueden tumbar tu aplicación en segundos. Yo ya lo sufrí: un ataque coordinado consumió memoria, bloqueó el proxy y dejó la infraestructura indisponible. La diferencia entre perder el acceso SSH o recuperarte en minutos está en 6 medidas específicas de prevención que muestro en este artículo.
Este tutorial cubre las técnicas que he comprobado en producción: desde configurar Cloudflare correctamente hasta ajustar el kernel Linux para resistir millones de peticiones. Aprenderás a implementar cada una de ellas con ejemplos prácticos, sin teoría vaga.
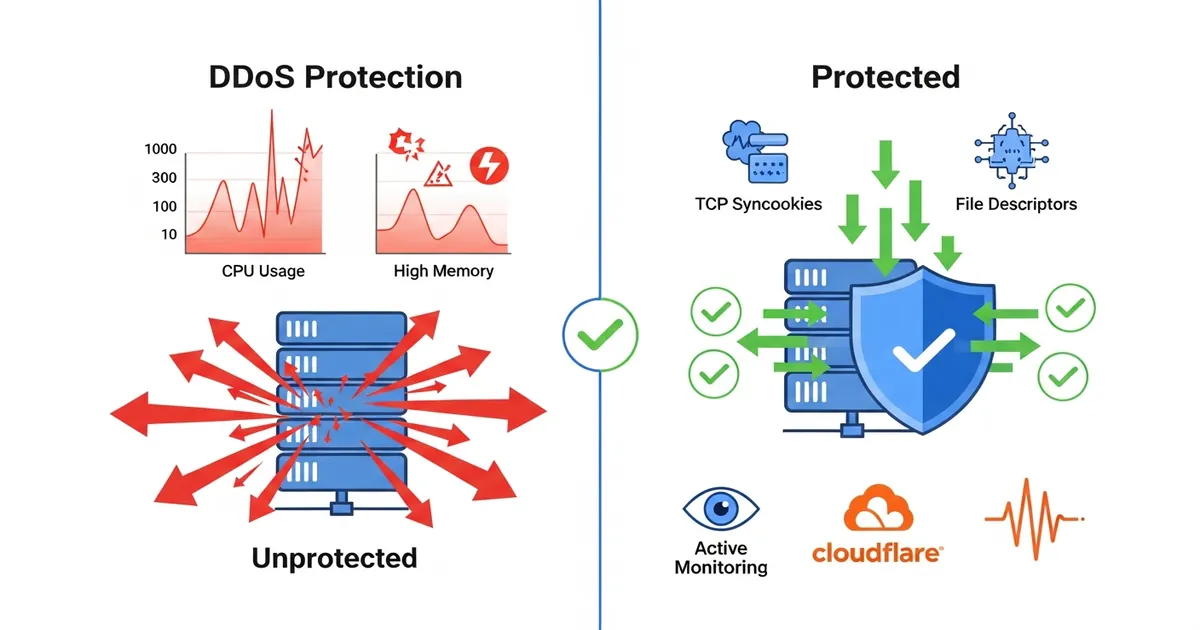
⚠️ Atención: Este artículo se basa en un incidente real de DDoS. Las medidas aquí descritas son preventivas. Si estás bajo un ataque activo, usa este checklist en paralelo con el soporte de tu proveedor CDN (Cloudflare, Akamai, etc.).
Requisitos previos
Para implementar las medidas de este artículo, necesitas:
- Acceso root o sudo en la VPS/servidor
- Docker y Docker Compose instalados
- Conocimientos básicos de Linux (edición de archivos, comandos de kernel)
- Una cuenta de Cloudflare configurada como reverse proxy/CDN
- Un proxy inverso en producción (Traefik, Nginx, HAProxy)
- Herramientas de monitorización (Prometheus, Grafana o similar)
Si todavía no tienes un proxy inverso en producción, empieza con Traefik em Docker (portugués) o Nginx.
1. Desactivar el Auto-Update del Proxy en Producción
Las versiones nuevas de proxy (Traefik, Nginx) pueden contener bugs que solo se manifiestan bajo carga alta. Lo descubrí por las malas: una actualización automática de Traefik a una versión menor introdujo un memory leak que triplicó el consumo de RAM durante un ataque.
El problema: si el proxy cae bajo DDoS, el atacante ya ha ganado.
Implementación en Docker Compose
Congela la versión de tu proxy y revisa las actualizaciones manualmente antes de aplicarlas:
| |
Proceso de Actualización Seguro
- Revisa el changelog antes de actualizar
- Prueba en staging con tráfico real
- Aplica en horario de poco tráfico
- Ten el rollback listo:
docker-compose upcon la imagen anterior
| |
ℹ️ Información: Traefik v3.0.0 a v3.2.x recibió parches de seguridad. Si estás en v2.10.x, actualiza solo si lo probaste en staging. Las versiones antiguas tienen CVE, pero las actualizaciones apresuradas bajo ataque provocan fallos.
2. Activar “Under Attack Mode” en Cloudflare
Cloudflare ofrece un modo específico para DDoS: Under Attack Mode. Aumenta el nivel de desafío (CAPTCHAs, validación del navegador) para bloquear bots mientras deja pasar a los usuarios legítimos.
Configuración Manual en el Panel de Cloudflare
Sigue este paso a paso en el panel de Cloudflare:
- Inicia sesión en el panel de Cloudflare
- Selecciona el sitio que quieres configurar
- Haz clic en Security en el menú lateral
- Haz clic en DDoS Protection
- Localiza la sección Managed DDoS Protection
- Haz clic en Configure junto a Under Attack Mode
La transición es inmediata. Los usuarios legítimos reciben un desafío de 5-10 segundos; los bots automatizados tienden a ser bloqueados.
Si “Under Attack” no aparece en tu panel
En algunos planes/cuentas, el interruptor puede no estar visible en el lugar esperado. En ese caso, aplica un desafío global temporal:
- Accede a Security → WAF → Custom Rules
- Crea una regla con la expresión
true - Define la acción como Managed Challenge (o JS Challenge, si lo prefieres)
- Coloca la regla en primer lugar y publícala
No es idéntico a “Under Attack”, pero ofrece una mitigación rápida durante el incidente, con un efecto similar para bloquear tráfico automatizado masivo.
Automatización: Activar vía API
Si quieres activar el modo automáticamente al detectar anomalías, usa la API de Cloudflare:
| |
Integración con la Monitorización
Disparo automático cuando la tasa de peticiones supere 10.000/min:
| |
ℹ️ Información: “Under Attack Mode” bloquea ~80% de los bots automáticos, reduciendo los falsos positivos de seguridad. El coste es latencia adicional para los usuarios legítimos (5-10s), aceptable en situación de crisis.
3. Cambiar la Dirección IP Real del Servidor
Si el atacante descubrió la IP real de tu VPS (a través de registros DNS históricos, whois o ingeniería social), puede saltarse Cloudflare y atacar directamente.
Escenario: el atacante hace un WHOIS del dominio, encuentra una IP antigua y envía peticiones directamente a ella, ignorando Cloudflare.
Pasos para Cambiar la IP
Reserva una nueva IP con tu proveedor de VPS
- En Hetzner, DigitalOcean o Hostinger es gratis y tarda 5 minutos
- Puedes tener varias IPs por VPS
Configura la nueva IP en el servidor
| |
Ejemplo de /etc/netplan/01-netcfg.yaml:
| |
Actualiza el DNS para apuntar a la nueva IP solo en tu infraestructura interna
- Cloudflare sigue apuntando a la IP anterior (o a una que controlas)
- El DNS interno apunta a la nueva IP
- Cambia /etc/hosts de los servidores internos si es necesario
Mantén la IP antigua “atrapada” en Cloudflare, apuntando a un bloqueo genérico
| |
Validar el Cambio de IP
| |
⚠️ Atención: Cambiar la IP es disruptivo. Ten un plan de rollback. Si usas HTTPS pinning o certificados específicos por IP, actualízalos también.
4. Configurar Límites de File Descriptors en Docker y Podman
Cada conexión TCP abierta consume un file descriptor (FD). Bajo DDoS, miles de conexiones quedan pendientes, agotando la cuota del sistema y bloqueando la aplicación.
Síntoma: “Too many open files” o timeouts de SSH durante el ataque.
Entender los File Descriptors
| |
Configuración en Docker Compose
| |
Si usas Nginx en lugar de Traefik, la configuración queda así:
| |
Configuración en Podman
En Podman, puedes aplicar el mismo límite con --ulimit:
| |
Si usas podman-compose, mantén la clave ulimits en el YAML, igual que en Docker Compose.
Aumentar Globalmente en el Host
Si varios contenedores necesitan límites altos:
| |
Prueba de Carga
Simula conexiones pendientes para validar el límite:
| |
ℹ️ Información: Un límite de 65.000 file descriptors permite ~60.000 conexiones simultáneas (contando los FDs de logs, sockets internos, etc.). En la práctica, ajústalo al 80-90% del límite hard.
5. Habilitar TCP Cookies en el Kernel
TCP SYN Flood es un ataque sencillo: el atacante envía paquetes SYN (inicio de conexión TCP) sin responder al SYN-ACK, haciendo que el servidor reserve memoria para conexiones incompletas (SYN backlog).
TCP Syncookies lo resuelve sin aceptar la conexión: el servidor incorpora información en el SYN-ACK de forma que la memoria solo se reserva DESPUÉS de validar al cliente.
Habilitar en Linux
| |
Configuraciones Complementarias (kernel hardening)
Ya que estás en ello, activa otras protecciones:
| |
Validar la Configuración
| |
📝 Ejemplo: En un DDoS típico con 500.000 SYN/segundo, sin syncookies el servidor reserva 5 GB de memoria en segundos. Con syncookies activado, el consumo se mantiene < 100 MB.
6. Implementar una Monitorización Adecuada con Alertas
Monitorizar es prevenir. Si detectas anomalías (picos de peticiones, consumo anormal de memoria) en 1 minuto, puedes activar las defensas antes de perder el SSH.
Métricas Críticas para DDoS
Monitoriza estas 5 métricas con alertas en tiempo real:
| Métrica | Alerta | Acción |
|---|---|---|
| Tasa de peticiones/min | > 10.000 | Activar Under Attack Mode |
| Conexiones TCP pendientes | > 50.000 | Aumentar tcp_max_syn_backlog |
| Consumo de memoria (proxy) | > 80% | Reiniciar contenedor, activar Under Attack |
| Procesos acumulados (zombie) | > 100 | Investigar leak, reiniciar app |
| Latencia P99 | > 5s | Indicio de cuello de botella o ataque lento |
Configuración con Prometheus + Alertmanager
| |
Script de Monitorización Simple (sin Prometheus)
Si no tienes un stack de monitorización instalado, usa este script bash:
| |
Ejecútalo en segundo plano:
| |
📝 Ejemplo: Un cliente mío detectó un DDoS en 2 minutos gracias a las alertas. Activó Under Attack Mode y aumentó los file descriptors. El sitio siguió online con una latencia aceptable. Sin alertas, la caída habría durado horas.
7. Ejemplo Práctico: Configuración Completa para Producción
Aquí tienes una configuración completa de Docker Compose con todas las medidas aplicadas:
| |
Archivo traefik-config.yaml:
| |
Si usas Nginx en lugar de Traefik, este es un ejemplo equivalente para producción:
| |
Archivo nginx/nginx.conf (base para un alto volumen de conexiones):
| |
Consejos y Buenas Prácticas
1. Rate Limiting en Cloudflare: Configura un límite de 100 peticiones/IP/minuto. Esto bloquea automáticamente a los bots agresivos antes de que lleguen a tu servidor.
2. Mantener Logs de Tráfico: Archiva los accesos en JSON para el análisis posterior al ataque. Identifica patrones (IP de origen, endpoint objetivo, user-agent) para refinar reglas futuras.
3. Prueba tus Defensas con Regularidad: Una vez al mes, simula un DDoS ligero (con una herramienta como
locustoab) y valida que las alertas funcionen. Descubrir brechas en producción sale caro.4. Redundancia Geográfica: Si es posible, distribuye tu app en varios datacenters. Un único DDoS no lo tumba todo. Cloudflare ofrece load balancing geográfico.
5. Comunicación con el Proveedor: Si contratas soporte premium (Cloudflare Pro/Business), avisa de tu plan de mitigación. Pueden activar protecciones extra más rápido.
Resumen Objetivo
TCP Syncookies — habilitarlo en el kernel con
sysctl net.ipv4.tcp_syncookies=1para bloquear SYN Flood sin reservar memoria de forma indiscriminada.File Descriptors en Docker — definir
ulimits.nofile.soft: 65000endocker-compose.ymlpara aceptar hasta 60.000 conexiones simultáneas durante un ataque.Under Attack Mode (Cloudflare) — activarlo manualmente en Security → Overview o vía API para forzar CAPTCHA a los bots, bloqueando ~80% del tráfico malicioso.
Versión Fija del Proxy — usar
image: traefik:v3.0.0en lugar delatestpara evitar que bugs introducidos por actualizaciones automáticas tumben la aplicación bajo carga.Nueva Dirección IP — añadir una IP secundaria a la VPS y usarla exclusivamente de forma interna, dejando la antigua “atrapada” en Cloudflare para aislarla del atacante.
Monitorización con Alertas — rastrear la tasa de peticiones, conexiones TCP, memoria y procesos con Prometheus o un script bash sencillo; el umbral crítico es > 10.000 req/min o > 50.000 conexiones TCP.
Lee También
- Traefik em Docker: HTTPS, Segurança e Configuração (portugués) — complementa este artículo con una configuración detallada de proxy inverso
- Seguridad en SPAs: BFF y API Gateway — protege tu aplicación web más allá de la infraestructura
- Keycloak: Autenticación Gratuita con Contenedores y C# — añade autenticación robusta para validar a los usuarios legítimos
Referencias
- Cloudflare Under Attack Mode — Documentación Oficial — guía completa sobre el modo de ataque
- TCP Syncookies — Linux Kernel Documentation — RFC 4987 e implementación en el kernel
- OWASP: DDoS Prevention Cheat Sheet — buenas prácticas de seguridad
- Traefik v3 Official Documentation — referencia completa de configuración
- Docker: Resource Limits and Reservations — documentación de ulimits en Docker Compose
- Linux sysctl Reference — file descriptors and TCP tuning — tuning del kernel para servidores web
Al comentar, aceptas nuestra Política de Privacidad, Términos de Uso, Política de Eliminación de Datos.