Introducción
La comparación del lenguaje C# con otros lenguajes modernos cambia bastante cuando el tema deja de ser la productividad general y pasa a ser aplicaciones complejas de backend, software embebido y sistemas de alta seguridad. Para este tipo de aplicación, no empiezo preguntando qué lenguaje es más elegante, popular o rápido para prototipar. Empiezo preguntando qué stack reduce el riesgo operativo, facilita la auditoría, controla la memoria, sostiene un mantenimiento largo y permite demostrar el comportamiento con tests, análisis estático y observabilidad.
Mi respuesta directa es esta: C#, Java, Go y Rust son las elecciones más defendibles para núcleos críticos modernos, cada una bajo un tipo de restricción. C# y Java son muy fuertes en backends corporativos regulados y dominios ricos. Go es excelente para servicios de plataforma, red y componentes operativos simples de distribuir. Rust es una de las mejores opciones actuales para sistemas embebidos, componentes de bajo nivel y software en el que la seguridad de memoria pesa más que la velocidad inicial de desarrollo. C y C++ siguen presentes en embebidos y tiempo real, pero exigen una disciplina mucho mayor para no convertir la flexibilidad en vulnerabilidad.
Este artículo es una continuación natural de la comparativa C#, Go, Python, Java, Ruby y PHP: ¿qué lenguaje elegir?. La diferencia es el recorte: aquí miro aplicaciones en las que un fallo puede generar un incidente financiero, una indisponibilidad amplia, un riesgo de seguridad, un incumplimiento regulatorio o un comportamiento inseguro en un dispositivo físico. Por eso incluyo TypeScript y PHP en el análisis, pero con una pregunta incómoda: ¿deberían estar estos lenguajes en el núcleo de este tipo de aplicación o solo en capas periféricas?
ℹ️ Información: Un sistema crítico no significa solo un avión, un coche o un equipo médico. Un autorizador de pagos, un backend de identidad, una plataforma bancaria, un gateway de infraestructura y un servicio que controla permisos también pueden ser críticos.
Voy a comparar los lenguajes con criterios prácticos: tipo de aplicación, modelo de ejecución, seguridad de memoria, concurrencia, previsibilidad operativa, ecosistema, auditoría y riesgo de mantenimiento. La tesis central es simple: para sistemas críticos, el mejor lenguaje es aquel que hace que el error sea más difícil de escribir, más fácil de detectar y menos caro de corregir.
Cómo Definir un Lenguaje Para Backend Crítico, Embebidos y Alta Seguridad
Antes de comparar C#, Java, Go, Rust, TypeScript y PHP, necesito separar tres familias de problemas que muchas veces aparecen mezcladas en la conversación.
Un backend crítico es el sistema que sostiene reglas de negocio, contratos externos, identidad, autorización, pagos, mensajería, auditoría e integración entre dominios. Puede ejecutarse en Kubernetes, máquinas virtuales o servicios gestionados, pero su característica principal es el impacto del fallo. Si el backend pierde consistencia, acepta una transacción inválida o expone datos sensibles, el problema no es solo técnico: se convierte en un problema jurídico, financiero y reputacional.
El software embebido es otro juego. Aquí entran firmware, controladores, dispositivos industriales, gateways de borde, IoT profesional, automoción, equipos médicos y sistemas con restricciones de CPU, memoria, energía o tiempo real. Lo embebido no combina bien con runtimes pesados cuando el objetivo es un microcontrolador pequeño, un arranque predecible o un control fino de memoria. La pregunta deja de ser “¿qué framework web uso?” y pasa a ser “¿qué lenguaje me permite controlar hardware, memoria y tiempo de respuesta sin abrir un cráter de vulnerabilidades?”.
La alta seguridad es una propiedad transversal. Exige threat modeling, autenticación fuerte, autorización explícita, criptografía correcta, logs auditables, una cadena de dependencias controlada, análisis estático, revisión de código y respuesta a incidentes. El lenguaje ayuda o estorba en este proceso. Un stack con tipos fuertes, tooling maduro y buena integración con SAST (Static Application Security Testing, o análisis estático de seguridad) tiende a reducir el error humano. Un stack con dependencias frágiles, un runtime difícil de aislar o prácticas inconsistentes aumenta el costo de gobernanza.
⚠️ Atención: La alta seguridad no nace solo del lenguaje. C# mal escrito puede ser inseguro; Rust mal diseñado puede filtrar secretos; PHP moderno puede ser seguro en un portal web. La cuestión es qué lenguaje reduce el número de trampas en el escenario específico.
Uso cuatro filtros para la decisión: criticidad del dominio, restricción de runtime, madurez del equipo y necesidad de prueba. Si la aplicación necesita demostrar invariantes de negocio durante años, valoro el tipado y la refactorización segura. Si necesita ejecutarse cerca del hardware, valoro el control de memoria y el toolchain embebido. Si necesita resistir ataques, valoro el ecosistema de seguridad, la actualización de dependencias y el aislamiento operativo.
C# en Aplicaciones Complejas de Backend y Seguridad
C# es uno de los lenguajes más equilibrados para backend complejo cuando el sistema exige un dominio rico, contratos explícitos y mantenimiento largo. El ecosistema .NET moderno combina un lenguaje expresivo, un runtime maduro, un tooling excelente y una integración fuerte con observabilidad, autenticación, autorización, tests y cloud. En aplicaciones corporativas de alta criticidad, esta combinación pesa más que una sintaxis corta.
El punto más fuerte de C# para un backend crítico es la capacidad de modelar reglas con tipos. record, required, nullable reference types, pattern matching, interfaces, generics y analyzers ayudan a transformar parte de la regla de negocio en un contrato compilable. Esto no elimina los bugs, pero reduce ambigüedades. Cuando un dominio financiero, fiscal o regulado crece, la diferencia entre “campo opcional por convención” y “estado inválido imposible o raro” aparece en el mantenimiento.
En el runtime, el CLR ofrece un garbage collector maduro, un JIT optimizado, un async/await consolidado y buena previsibilidad en servicios web. ASP.NET Core es competitivo en rendimiento, pero lo más importante para mí es la consistencia operativa: logs estructurados, OpenTelemetry, health checks, integración con identity providers, validación de configuración, contenedores y pipelines son caminos bien documentados. Para sistemas que necesitan auditoría, esto reduce la fricción.
C# también tiene una buena historia en entornos corporativos de alta seguridad. El ecosistema soporta integración con OAuth 2.0, OpenID Connect, mTLS, Azure Key Vault, HSMs mediante proveedores, la criptografía de la plataforma y políticas centralizadas. En una arquitectura bien diseñada, C# puede usarse en el núcleo de autorización, antifraude, APIs reguladas y servicios transaccionales.
El límite aparece en embebidos pequeños y tiempo real estricto. .NET puede ejecutarse en Linux embebido, gateways industriales, dispositivos con recursos razonables y escenarios de borde. También existe .NET nanoFramework para microcontroladores. Pero, cuando el requisito es un control fino de memoria, una certificación embebida rigurosa o tiempo real determinista, no pondría C# como primera opción. En ese territorio, Rust, C, C++ y Ada/SPARK entran con argumentos más fuertes.
Java, Go y Rust: Tres Respuestas Fuertes Para Restricciones Diferentes
Java sigue siendo una elección robusta para backend crítico de gran escala. La JVM tiene décadas de madurez, excelentes herramientas de profiling, garbage collectors avanzados y una presencia fuerte en bancos, aseguradoras, telecomunicaciones y sistemas transaccionales. Con los virtual threads, Java se volvió aún más interesante para aplicaciones concurrentes basadas en I/O, porque reduce parte de la complejidad histórica de escalar operaciones bloqueantes.
Elegiría Java cuando la organización ya tiene gobernanza JVM, equipos grandes, procesos maduros y un ecosistema Spring o Jakarta bien establecido. Java es menos atractivo cuando el equipo quiere un servicio pequeño, un binario simple y un deploy minimalista. Pero, en entornos regulados, la combinación de estabilidad, tooling y mercado de profesionales sigue siendo muy difícil de ignorar.
Go resuelve otro problema: la simplicidad operativa. Compila rápido, genera binarios fáciles de distribuir, tiene un modelo de concurrencia simple con goroutines y funciona muy bien en servicios de red, control planes, gateways, workers y herramientas de infraestructura. Para un backend crítico, Go es fuerte cuando el dominio es más operativo que semántico: enrutamiento, ingesta, colas, proxies, orquestación, telemetría y componentes cloud-native.
El punto débil de Go aparece en dominios de negocio muy ricos. El lenguaje privilegia la simplicidad, y eso es una virtud, pero puede limitar la expresividad del modelado cuando el equipo quiere capturar invariantes sofisticadas en el sistema de tipos. No descartaría Go para sistemas críticos; solo tendría cuidado de no usar la simplicidad sintáctica como excusa para dispersar reglas complejas en if y structs anémicas.
Rust es la respuesta más fuerte cuando la seguridad de memoria, el control de asignación y la ausencia de garbage collector son requisitos centrales. El borrow checker impide clases enteras de bugs de uso de memoria en tiempo de compilación. En embebidos, componentes de bajo nivel, criptografía, parsers, engines, agentes locales y software de borde, Rust tiene una propuesta muy seria: entregar un rendimiento cercano a C/C++ con mejores garantías contra el error humano.
El costo de Rust es la curva de aprendizaje y la velocidad inicial. Para un equipo sin experiencia, Rust puede retrasar las entregas al principio. Aun así, cuando el software va a vivir muchos años, recibir entradas hostiles o ejecutarse en un contexto sensible, ese costo inicial puede ser menor que el costo de las vulnerabilidades de memoria en C/C++ o del overhead operativo de runtimes de más alto nivel.
C, C++ y Ada/SPARK Todavía Importan en Embebidos y Alta Garantía
En las discusiones modernas, es común hablar de C#, Java, Go, Rust, TypeScript y PHP y olvidar que una parte enorme del mundo crítico todavía se ejecuta en C y C++. Sistemas de automoción, firmware, drivers, equipos industriales, telecomunicaciones y dispositivos médicos cargan décadas de código en estos lenguajes. Ignorarlo sería ingenuo.
C ofrece control extremo, footprint pequeño y acceso directo al hardware. Para microcontroladores y entornos muy restringidos, sigue siendo la elección dominante. El problema es que C también ofrece poquísimas protecciones por defecto. Buffer overflow, use-after-free, integer overflow y comportamiento indefinido no son detalles académicos; son causas reales de vulnerabilidades y fallos. Por eso, C en un sistema crítico debe venir acompañado de MISRA C, CERT C, análisis estático, revisión rigurosa, tests de integración con hardware y una política estricta de dependencias.
C++ amplía la abstracción y el rendimiento, pero aumenta la complejidad. En manos expertas, permite un modelado eficiente, RAII, templates, bibliotecas robustas y código de alto rendimiento. En manos menos disciplinadas, se convierte en una mezcla peligrosa de estilos, punteros, ownership implícito y comportamiento difícil de auditar. El C++ moderno puede ser una buena elección, pero exigiría estándares internos claros, sanitizers, análisis estático, guidelines y revisión especializada.
Ada y SPARK aparecen menos en las conversaciones populares, pero siguen siendo relevantes en alta garantía. Ada fue diseñado con foco en sistemas confiables, y SPARK permite la prueba formal de propiedades en un subconjunto del lenguaje. En sectores como aeronáutica, defensa y sistemas con certificación exigente, este tipo de herramienta puede ser más importante que la popularidad en el mercado.
Rust entra como un puente moderno en este escenario. Todavía no sustituye automáticamente a C y C++ en todo el legado embebido, pero es cada vez más defendible para nuevos componentes que exigen seguridad de memoria. Para gateways embebidos con Linux, agentes de borde y componentes que procesan datos no confiables, miraría Rust antes de escribir C nuevo sin necesidad.
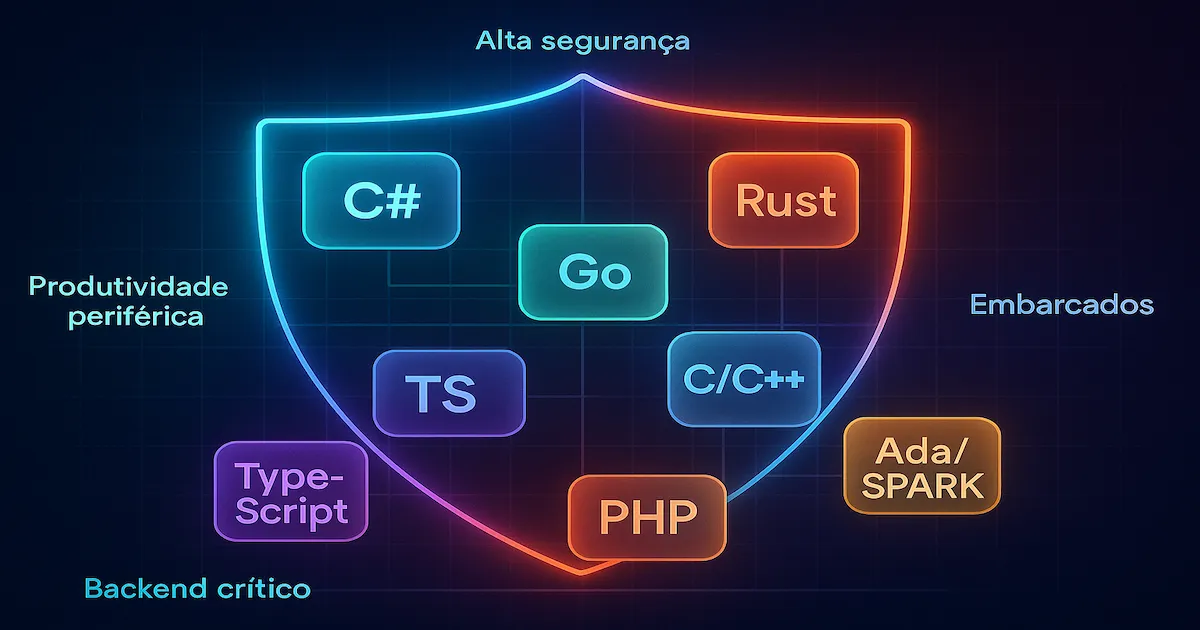
Figura: los lenguajes adecuados cambian según el eje dominante: dominio, hardware, seguridad de memoria o productividad periférica.
¿Deben TypeScript y PHP Quedar Fuera del Núcleo Crítico?
TypeScript y PHP merecen un análisis honesto porque se usan mucho en el mercado y resuelven problemas reales. La pregunta no es si son lenguajes “buenos” o “malos”. La pregunta es si son adecuados para el núcleo de aplicaciones complejas orientadas a backend crítico, embebidos y alta seguridad.
TypeScript es excelente para frontends, BFFs (Backend for Frontend, una capa de backend específica para una experiencia de frontend), automatizaciones ligeras, APIs de producto y servicios en el ecosistema Node.js. El tipado estático gradual mejora mucho la experiencia en comparación con JavaScript puro, y el ecosistema es enorme. En productos web modernos, TypeScript es casi ineludible.
El problema es que TypeScript no existe en producción como lenguaje nativo; compila a JavaScript y depende del runtime Node.js, Deno o Bun. El sistema de tipos desaparece en runtime, la cadena de dependencias del ecosistema npm puede ser demasiado amplia y la cultura de paquetes pequeños aumenta la superficie de supply chain. Para un servicio crítico de autorización, liquidación financiera, control industrial o procesamiento sensible, evitaría TypeScript en el núcleo cuando C#, Java, Go o Rust sean opciones viables.
Esto no significa prohibir TypeScript. Lo usaría en consolas administrativas, BFFs, capas de composición cercanas al frontend, herramientas internas y automatizaciones con alcance controlado. La idea es no confundir productividad en el producto digital con idoneidad para un núcleo de seguridad.
PHP tiene un razonamiento parecido. El PHP moderno con Laravel o Symfony es productivo, maduro para aplicaciones web y muy eficiente en costo-beneficio. Para CMS, e-commerce, portales, sistemas administrativos y productos web tradicionales, puede ser una gran decisión. PHP 8 trajo mejoras importantes de tipado, rendimiento y ergonomía.
Pero, para sistemas embebidos, PHP prácticamente no entra en la conversación. Para un backend de misión crítica con alta concurrencia, larga vida útil y una fuerte necesidad de contratos internos, solo elegiría PHP si la organización ya tuviera un dominio profundo del stack, gobernanza madura y un motivo económico claro. Aun así, tendería a dejar PHP en capas web y mover el núcleo transaccional a C#, Java, Go o Rust.
📝 Ejemplo: Un portal en PHP puede llamar a una API de autorización en C# o Java, mientras un panel TypeScript consume eventos producidos por un servicio Go. Esta separación deja cada tecnología en el territorio donde tiene más sentido.
Matriz Comparativa Para Sistemas Críticos
La tabla siguiente resume mi lectura práctica. No es un ranking universal, pero ayuda a separar lenguajes de aplicación periférica de lenguajes de núcleo crítico.
| Lenguaje | Backend crítico | Embebidos | Alta seguridad | Mejor uso | Cuándo evitar |
|---|---|---|---|---|---|
| C# | Muy fuerte | Moderado en Linux embebido y borde | Fuerte con .NET, analyzers y tooling | APIs reguladas, dominio rico, identidad, integraciones | Microcontrolador pequeño o tiempo real estricto |
| Java | Muy fuerte | Bajo a moderado | Fuerte en la JVM y el ecosistema enterprise | Bancos, telecom, plataformas B2B, sistemas transaccionales | Servicio mínimo con fuerte restricción de footprint |
| Go | Fuerte | Moderado en borde Linux | Fuerte en servicios pequeños y auditables | Gateways, workers, red, infraestructura, control plane | Dominio con modelado semántico muy rico |
| Rust | Fuerte en componentes específicos | Muy fuerte | Muy fuerte en seguridad de memoria | Embebidos, parsers, agentes, criptografía, componentes de bajo nivel | Equipo sin madurez y plazo corto para un producto web común |
| C/C++ | Fuerte en bajo nivel | Muy fuerte | Exige disciplina pesada | Firmware, drivers, tiempo real, legado embebido | Código nuevo expuesto a entradas hostiles sin análisis riguroso |
| Ada/SPARK | Nicho, pero fuerte | Fuerte en alta garantía | Muy fuerte con prueba formal | Aeronáutica, defensa, certificación exigente | Producto común sin exigencia formal |
| TypeScript | Moderado en BFF y APIs periféricas | Débil | Moderado, depende mucho de la cadena npm | Frontend, BFF, automatización, paneles, herramientas internas | Núcleo de autorización, control físico, transacción crítica |
| PHP | Moderado en web tradicional | Débil | Moderado con gobernanza | Portales, CMS, e-commerce, backoffice web | Embebidos, tiempo real, núcleo crítico nuevo |
El patrón que aparece es claro: C# y Java son fuertes cuando el problema es un backend crítico con gobernanza y dominio. Go es fuerte cuando la operación y la concurrencia importan más que la expresividad del dominio. Rust es fuerte cuando la memoria, la seguridad y la proximidad al hardware son centrales. C y C++ siguen siendo importantes cuando manda el hardware, pero exigen un proceso más rígido. TypeScript y PHP son productivos, pero en general deben quedar fuera del núcleo crítico cuando existe una alternativa más segura y predecible.
⚠️ Atención: La peor decisión es elegir un lenguaje periférico para el núcleo crítico solo porque el equipo ya lo usa en el frontend o en el portal. Reaprovechar conocimiento es bueno; reaprovechar un stack fuera de su dominio natural puede salir caro.
Ejemplo Práctico
Una forma objetiva de reducir el debate ideológico es crear una matriz de decisión ponderada. El ejemplo siguiente usa TypeScript solo como herramienta de análisis. La salida muestra una recomendación para tres escenarios: backend regulado, software embebido y capa web periférica.
| |
| |
Este ejemplo no convierte la arquitectura en una hoja de cálculo mágica. Obliga al equipo a explicitar los pesos. Si la seguridad de memoria sube, Rust crece. Si el dominio corporativo y la auditoría pesan más, C# y Java crecen. Si la capa es periférica y el riesgo es menor, TypeScript y PHP vuelven a ser opciones pragmáticas.
Consejos y Buenas Prácticas
Separa el núcleo crítico de la capa periférica. Evito tratar todo el sistema como si tuviera el mismo riesgo. Un portal administrativo, un BFF, un worker de integración y un servicio de autorización pueden usar tecnologías diferentes sin convertirse en un caos arquitectónico.
Usa el tipado como herramienta de gobernanza. En un dominio complejo, los tipos explícitos ayudan en la refactorización, la revisión y el contrato entre equipos. C#, Java y Rust tienden a ofrecer más protección estructural que TypeScript y PHP en runtime.
No elijas embebidos con mentalidad de aplicación web. En un dispositivo restringido, el runtime, la memoria, el arranque, el toolchain y el acceso al hardware importan más que el framework. Rust, C, C++ y Ada/SPARK deben entrar en la evaluación antes que cualquier stack web.
Trata la supply chain como un requisito de seguridad. TypeScript y PHP pueden arrastrar muchas dependencias transitivas, y eso exige lockfile, auditoría, actualización continua y una política de paquetes. En un núcleo crítico, demasiadas dependencias son demasiada superficie de ataque.
Haz una POC con carga y fallo, no solo con el endpoint feliz. Pruebo la latencia p95, el consumo de memoria, el comportamiento ante timeouts, la rotación de secretos, la recuperación tras una caída y la observabilidad. Un lenguaje bueno en una demo puede ser frágil en un incidente real.
Documenta la decisión con fecha de caducidad. Una elección técnica debe registrar el contexto, las restricciones, las alternativas rechazadas y las señales de revisión. Esto evita que una decisión correcta en 2026 se convierta en dogma en 2029.
Resumen Objetivo
- C# — es una elección fuerte para un backend crítico con dominio complejo, mantenimiento elevado e integración corporativa, especialmente con ASP.NET Core, nullable reference types, analyzers y OpenTelemetry.
- Java — sigue siendo adecuado para sistemas enterprise regulados gracias a la madurez de la JVM, el ecosistema Spring/Jakarta y las herramientas avanzadas de profiling y operación.
- Go — está indicado para servicios de infraestructura, gateways, workers y componentes cloud-native que necesitan concurrencia simple, un binario fácil de distribuir y baja fricción operativa.
- Rust — es una de las mejores opciones modernas para embebidos, parsers, agentes locales y componentes de alta seguridad porque combina control de memoria con garantías en tiempo de compilación.
- C y C++ — siguen siendo relevantes en firmware, drivers y tiempo real, pero exigen MISRA, CERT, sanitizers, análisis estático y revisión rigurosa para reducir vulnerabilidades de memoria.
- TypeScript — es excelente para frontend, BFF y herramientas periféricas, pero en general no debe ser el núcleo de autorización, transacción financiera, control físico o procesamiento crítico sensible.
- PHP — es productivo para aplicaciones web, CMS, e-commerce y backoffice, pero rara vez es la mejor elección para embebidos o nuevos núcleos críticos de alta seguridad.
- Decisión arquitectónica — debe separar la criticidad por capa, evaluando seguridad de memoria, runtime, gobernanza, operación, cadena de dependencias y madurez real del equipo.
Lee También
- C#, Go, Python, Java, Ruby y PHP: ¿qué lenguaje elegir?
- API Gateway: la pieza que falta en la seguridad de tu SPA
- Autenticación y Autorización: JWT, OAuth2 y OpenID Connect
- Log Sin Contexto es Ruido: Logging Estructurado en .NET 8
- Paralelismo en C#: Parallel, PLINQ y Tasks en la Práctica
Referencias
- Microsoft Learn - .NET documentation — documentación oficial de .NET, ASP.NET Core, el runtime y las bibliotecas de la plataforma.
- Java Platform, Standard Edition Documentation — documentación oficial de la plataforma Java SE y de la JVM.
- The Go Programming Language Documentation — documentación oficial del lenguaje Go, runtime, módulos y herramientas.
- The Rust Programming Language — libro oficial del lenguaje Rust y de los conceptos de ownership y borrowing.
- The Embedded Rust Book — guía oficial de la comunidad Rust para desarrollo embebido.
- MISRA C — conjunto de directrices ampliamente usado para reducir el riesgo en C y C++ embebido.
- SEI CERT C Coding Standard — reglas de codificación segura para C mantenidas por el Software Engineering Institute.
- OWASP Application Security Verification Standard — modelo de requisitos verificables para la seguridad de aplicaciones.
- TypeScript Documentation — documentación oficial del lenguaje TypeScript y de su sistema de tipos.
- PHP Manual — documentación oficial del lenguaje PHP y de sus bibliotecas nativas.
Al comentar, aceptas nuestra Política de Privacidad, Términos de Uso, Política de Eliminación de Datos.